Большинство краж в Web3 сегодня происходят не из-за взлома блокчейна или кражи сид-фразы, а через социальную инженерию и вредоносные разрешения (Approve). Пользователь нажимает кнопку «Claim Airdrop», «Connect Wallet» или «Swap» на поддельном сайте, подтверждает привычное всплывающее окно в MetaMask — и кошелек моментально опустошается.
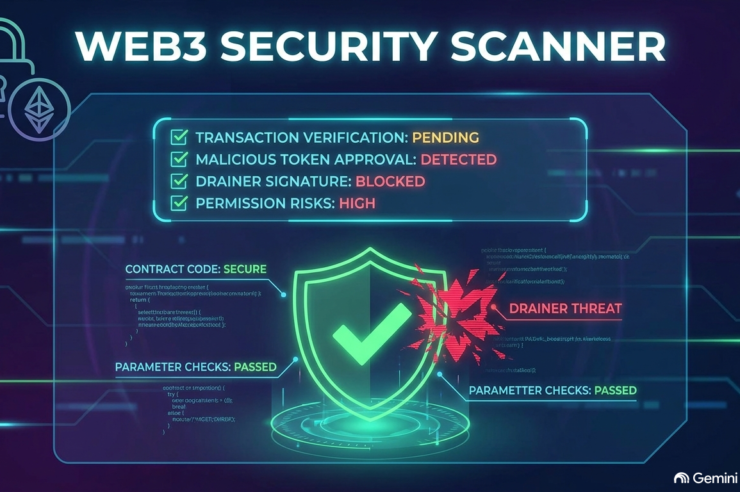
Скрипты-дрейнеры (Wallet Drainers) используют стандарты ERC-20 и Permit2, маскируя полный доступ к балансу под безобидный клик. Ниже — подробное руководство, как за 2 минуты проанализировать смарт-контракт, смоделировать исполнение транзакции и вовремя отозвать опасные разрешения.
Анатомия дрейнера: как крадут активы одной подписью
Чтобы не попадаться на уловки, нужно понимать, какие методы вызова функций злоумышленники маскируют в окне кошелька:
- Неограниченный Approve (
setApprovalForAll/approve): вы даете смарт-контракту право списывать неограниченное число ваших токенов или все NFT из коллекции. Контракт может списать их сразу или выждать недели, пока баланс не пополнится. - Газлесс-подписи Permit и Permit2 (EIP-2612 / EIP-712): офчейн-сообщения, которые не требуют оплаты газа в момент подписи. Пользователь думает, что просто «логинится» на сайте, но подписывает структурированное разрешение на передачу активов через протоколы типа Uniswap Permit2.
- Функции
IncreaseAllowanceи поддельные мультиколлы: упаковка десятка вызовов списания разных токенов в одну транзакцию через непроверенный роутер.
| Тип атаки / подписи | Что видит пользователь | Что происходит в блокчейне |
| Unlimited ERC-20 Approve | «Подтвердите разрешение для доступа к USDT» | Контракт получает право снять $10^{77}$ токенов в любой момент |
ERC-721 setApprovalForAll | «Верификация кошелька для минта NFT» | Разрешение на вывод всех токенов указанной коллекции |
| EIP-712 Permit Signature | «Sign Message» (без списания комиссии за газ) | Криптографическая подпись передается хакеру для бесплатного вывода |
| Claim / Mint Drainer | Окно получения бесплатного дропа | Вызов функции transferFrom(User, Hacker, Balance) |
3 уровня защиты перед отправкой транзакции
1. Сканеры симуляции транзакций (Pre-execution Simulators)
Никогда не подписывайте транзакцию вслепую. Современные расширения симулируют выполнение вызова на форке блокчейна до того, как транзакция попадет в мемпул, и показывают балансовые изменения человеческим языком.
- Pocket Universe: бесплатное расширение для браузера. Перед открытием окна MetaMask перехватывает вызов и наглядно пишет: «Вы отдаете: 1 500 USDT, вы получаете: 0 ETH». Если контракт обнаружен в базе скамов или замечен в дрейне, всплывает красный предупреждающий экран.
- Wallet Guard: анализирует не только саму симуляцию, но и URL-адрес страницы, сверяя его с реестрами фишинга и фиктивных доменов.
- Rabby Wallet: некастодиальный кошелек со встроенным движком симуляции рисков. Он автоматически проверяет, отправлялась ли транзакция на этот контракт ранее, включен ли адрес в черные списки и не запрашивает ли сайт скрытый Permit.
2. Экспресс-аудит контракта через Блокчейн-Эксплорер (Etherscan, Arbiscan, Basescan)
Перед взаимодействием с новым сервисом скопируйте адрес контракта и откройте его в эксплорере соответствующей сети:
- Вкладка Contract и зеленая галочка (Contract Source Code Verified): если исходный код контракта скрыт или представляет собой нечитаемый байткод без верификации — взаимодействие строго запрещено.
- Возраст контракта и объем транзакций: 99% дрейнеров развертываются за несколько часов или дней до атаки, так как предыдущие адреса быстро маркируются и блокируются. Если контракту всего 2 дня, а в транзакциях только однотипные вызовы
approve— это скам. - История создателя (Contract Creator): посмотрите, откуда финансировался кошелек создателя контракта. Если стартовый баланс на деплой пришел с миксера (Tornado Cash) или с сомнительного свежего адреса — перед вами ловушка.
- Вкладка Comments / Token Sniffer: проверьте раздел комментариев на Etherscan. Жертвы дрейнеров часто оставляют предупреждения о краже средств в первые же часы после инцидента.
3. Регулярная ревизия через Revoke-сервисы
Даже добросовестные протоколы (DEX, кредитные пулы, мосты) могут быть взломаны спустя месяцы после вашего взаимодействия. Бесконечные разрешения, выданные в прошлом, остаются активными вечно.
- Revoke.cash: главный инструмент для мониторинга активных разрешений. Подключите кошелек, выберите рабочую сеть и отсортируйте список по сумме риска.
- Etherscan Token Approval Checker: встроенный инструмент обозревателя блоков (раздел More → Token Approvals), позволяющий безопасно отозвать доступ к ERC-20, ERC-721 и ERC-1155.
Пошаговый чеклист безопасности перед кликом «Confirm»
1.Верификация источника и URL:Отсекаем 90% фишинга через доменные имена.
Никогда не переходите в dApps по спонсорским ссылкам из выдачи Google или из личных сообщений в Telegram/Discord. Проверяйте написание домена через официальный Twitter (X) проекта или агрегаторы CoinGecko / DefiLlama.
2.Анализ окна симулятора транзакции:
Дождитесь прогрузки окна симулятора (Pocket Universe, Rabby или Wallet Guard). Убедитесь, что блок «Assets Out» содержит только ту сумму, которую вы осознанно отправляете. Если в графе списания значатся другие токены или статус «All NFTs» — немедленно отклоняйте запрос.
3.Ручная корректировка лимита аппрува:Никаких «Unlimited» по умолчанию.
Если транзакция легитимна, никогда не подтверждайте дефолтный неограниченный лимит (Default / Max). В окне кошелька вручную измените лимит разрешения ровно на ту сумму, которую меняете прямо сейчас (например, ровно 250 USDT вместо $1.15 \times 10^{59}$).
4.Ревизия и закрытие сессии:
После завершения сделки или клейма сразу перейдите на Revoke.cash и сбросьте разрешение (Revoke), если не планируете взаимодействовать с этим смарт-контрактом на регулярной основе.
Архитектура «раздельных кошельков»: лучшая превентивная защита
Ни один чеклист не дает 100% гарантии от zero-day уязвимостей в новых контрактах. Самая надежная защита инвестора — сегментация капитала на уровне адресов:
- Холодный Vault (Сейф): аппаратный кошелек или мультисиг Safe. Адрес никогда не подключается к dApps, браузерам и сайтам. Служит исключительно для пассивного удержания стейблкоинов, BTC и ETH.
- Операционный кошелек: адрес с умеренным балансом для работы с проверенными DEX (Uniswap, Curve), пулами ликвидности и проверенными централизованными сервисами.
- «Кошелек-камикадзе» (Burner Wallet): пустой горячий адрес, на который заводится ровно та сумма, которая нужна для минта сомнительного NFT, тестирования тестнета или получения аирдропа. Даже если этот контракт окажется дрейнером, хакер получит 0.
Осознанный аудит контрактов и использование симуляторов превращают работу в Web3 из лотереи в контролируемый, защищенный процесс.