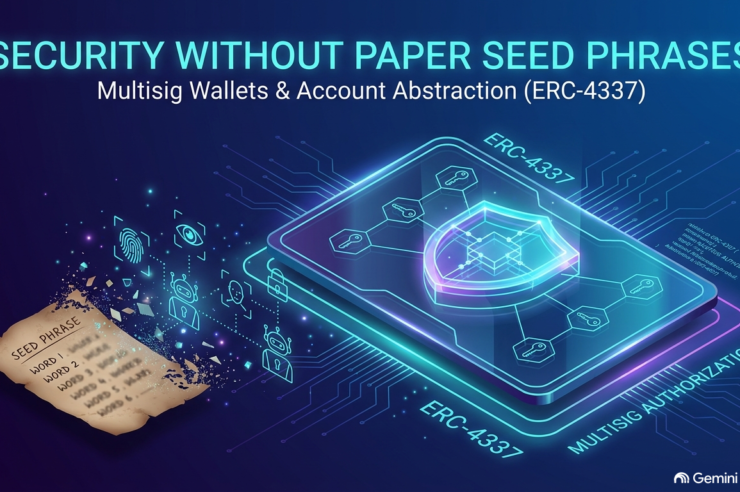
Классическая модель некастодиального хранения криптовалюты строится вокруг одной аксиомы: «Не твои ключи — не твоя криптовалюта». Однако на практике эта формула порождает другую проблему — сид-фраза из 12 или 24 слов стала единой точкой отказа (Single Point of Failure).
Ошиблись при записи, сохранили скриншот в облаке, попались на фишинг или потеряли металлическую пластину при переезде — баланс обнуляется навсегда. На смену жесткой криптографии классических EOA-кошельков (Externally Owned Accounts) пришла концепция Account Abstraction (ERC-4337) и мультисигнатурные смарт-аккаунты.
Ниже разберем, как устроен этот технологический стек, чем смарт-кошельки превосходят MetaMask или Ledger и как настроить надежное социальное восстановление без риска потерять все активы.
EOA против смарт-аккаунтов: в чем фундаментальная разница?
Чтобы понять революцию абстракции аккаунта, важно разделить два существующих типа адресов в EVM-сетях:
- EOA (Externally Owned Account): стандартные кошельки (MetaMask, Trust Wallet, аппаратные Ledger/Trezor). Они управляются напрямую парой открытый/закрытый ключ. Логика проста: кто подписал транзакцию валидным приватным ключом, тот и владеет активами. Кошелек не может отклонить перевод, если подпись сошлась, и не умеет выполнять сложную программируемую логику.
- Contract Accounts (смарт-аккаунты): адреса, управляемые программным кодом смарт-контракта. Логика валидации транзакции задается разработчиком и владельцем: можно требовать 2 из 3 подписей, устанавливать суточные лимиты, подключать биометрию смартфона (Passkeys) или автоматическую отмену подозрительных операций.
| Параметр | Классический EOA (MetaMask, Ledger) | Смарт-аккаунт / Мультисиг (Safe, ERC-4337) |
| Управление доступом | Единый приватный ключ / сид-фраза | Программируемая логика (N-из-M ключей, биометрия) |
| Потеря ключа | Безвозвратная потеря средств | Социальное восстановление через опекунов (Guardians) |
| Оплата газа | Только в нативной монете сети (ETH, MATIC, BNB) | В любом ERC-20 токене (USDC, USDT) или спонсируется dApp |
| Пакетные транзакции | 2 действия (Approve + Swap) = 2 отдельные комиссии | Батчинг (объединение Approve + Swap в 1 клик) |
| Автоматизация | Невозможна без передачи приватных ключей боту | Сессионные ключи (Session Keys) с лимитом времени и суммы |
Как устроен стандарт ERC-4337 «под капотом»
Исторически смарт-контракты не могли сами инициировать транзакции — им требовался EOA-аккаунт с нативным балансом газа для запуска execution. Стандарт ERC-4337 решил эту проблему без форка протокола Ethereum за счет введения параллельного пула транзакций:
- UserOperation: специальная структура данных, описывающая намерение пользователя (перевод, своп, вызов контракта), параметры валидации и лимиты.
- Bundlers (Бандлеры): специализированные ноды, собирающие
UserOperationsиз альтернативного мемпула в классическую пакетную транзакцию и отправляющие ее в блокчейн. - EntryPoint Contract: глобальный синглтон-контракт, проверяющий корректность подписей и балансов перед исполнением кода кошелька.
- Paymasters: модули оплаты газа. Благодаря им децентрализованное приложение может взять комиссию на себя (Gasless) либо позволить пользователю расплатиться стейблкоином, не покупая ETH.
Мультисиг (Safe) как базовый стандарт институциональной безопасности
Если ERC-4337 ориентирован на массовый UX, то классический мультисиг (Multi-Signature) — это бронежилет для капитала. Самый проверенный инструмент в этой нише — Safe (ранее Gnosis Safe), через контракты которого проходят сотни миллиардов долларов.
В мультисиге правило владения настраивается по формуле M-из-N:
- Например, схема 2-из-3: кошелек контролируется тремя ключами (аппаратный Ledger дома, телефон владельца и запасной ключ доверенного партнера или юриста).
- Для выполнения любой транзакции достаточно подписей любых 2 ключей.
- Если злоумышленник скомпрометирует компьютер владельца и украдет ключ с телефона, он не сможет вывести ни цента. А если владелец потеряет аппаратный кошелек, активы восстанавливаются с помощью двух оставшихся ключей.
Социальное восстановление (Social Recovery) и Guardians
Главный барьер для обычного пользователя — страх забыть или потерять сид-фразу. Концепция Social Recovery, популяризированная Виталиком Бутериным, превращает смарт-аккаунт в цифровой аналог доверительного управления без передачи активов третьим лицам.
В качестве опекунов (Guardians) назначаются:
- Другие кошельки пользователя (второй телефон, планшет, холодный кошелек).
- Члены семьи или близкие друзья (им достаточно подтвердить транзакцию в своем приложении).
- Институциональные сервисы верификации (подтверждение через 2FA, биометрию или e-mail).
Опекуны не имеют доступа к средствам. Их единственная функция — подписать контрактную команду на смену мастер-ключа кошелька, если владелец потерял доступ.
Пошаговый алгоритм: настройка безопасного смарт-аккаунта
1.Выбор подходящего решения:Определите профиль риска и используемые сети.
Для долгосрочного хранения крупных депозитов в сетях Ethereum, Arbitrum, Optimism и Polygon оптимален Safe{Wallet}. Для повседневного мобильного DeFi-использования с биометрией и без газа подходят смарт-кошельки стандарта ERC-4337 (например, Argent, Soul Wallet или Ambire).
2.Формирование схемы подписантов:
Не используйте схему 1-из-1. Настройте минимальный кворум безопасности:
- 2-из-3: идеальный баланс удобства и отказоустойчивости для личного капитала.
- 3-из-5: корпоративный стандарт для казначейств проектов и инвестиционных пулов.Разнесите устройства физически: одно в кармане, второе в сейфе, третье — у доверенного лица или в изолированной виртуальной машине.
3.Развертывание смарт-контракта кошелька:
Поскольку смарт-аккаунт является контрактом, для его активации требуется разовая инициализация в сети. Загрузите небольшую сумму в нативной монете для деплоя контракта, либо используйте сервисы, поддерживающие оплату деплоя через Paymaster в стейблкоинах.
4.Тестовое восстановление и установка лимитов:
Прежде чем переводить основной объем активов, проведите стресс-тест:
- Инициируйте тестовую транзакцию на отправку 5 USDT и подпишите ее требуемым кворумом устройств.
- Задайте дневной лимит расходов (Daily Spending Limit), превышение которого потребует обязательного кворума всех ключей.
- Проверьте процедуру социального восстановления на тестовой сумме.
Подводные камни и риски смарт-аккаунтов
Несмотря на очевидные преимущества перед архаичными блокнотами с сид-фразами, смарт-кошельки несут специфические риски:
- Риск уязвимости смарт-контракта (Smart Contract Risk): если в коде реализации кошелька есть баг, активы могут быть заблокированы или похищены вне зависимости от надежности ваших ключей. Используйте только проверенные протоколы (Safe, Biconomy, ZeroDev), прошедшие многократные публичные аудиты и стресс-тесты рынком.
- Комиссия за деплой и транзакции: каждый вызов смарт-контракта потребляет чуть больше газа, чем простой перевод между двумя EOA-кошельками. В L1 Ethereum это может быть накладно, поэтому смарт-аккаунты наиболее экономически эффективны в сетях Layer-2 (Base, Arbitrum, Optimism, zkSync).
- Несовместимость с устаревшими dApps: некоторые старые децентрализованные протоколы проверяют, является ли адрес отправителя
tx.origin == msg.sender(защита от контрактов), что блокирует прямое взаимодействие со смарт-аккаунтами.
Итог
Запись 12 слов на бумаге постепенно уходит в прошлое вместе с эрой раннего Web3. Смарт-аккаунты на базе ERC-4337 и мультисиг-архитектура Safe дают пользователю то, чего не хватало криптовалюте для массового внедрения: защиту от человеческой ошибки, возможность гибкого восстановления доступа, автоматизацию рутины и институциональный уровень безопасности.